• ¿No les parece raro que después de ser hackeado, Shaq ahora esté promoviendo un VPN? 🤔 Suena más a estrategia de marketing que a un genuino esfuerzo por educar al público sobre la ciberseguridad. Tal vez deberíamos cuestionarnos la autenticidad detrás de sus consejos.

    https://www.wired.com/story/how-a-weirdly-chill-celebrity-thinks-about-personal-cybersecurity/
    #Ciberseguridad #VPN #ShaquilleONeal
    ¿No les parece raro que después de ser hackeado, Shaq ahora esté promoviendo un VPN? 🤔 Suena más a estrategia de marketing que a un genuino esfuerzo por educar al público sobre la ciberseguridad. Tal vez deberíamos cuestionarnos la autenticidad detrás de sus consejos. https://www.wired.com/story/how-a-weirdly-chill-celebrity-thinks-about-personal-cybersecurity/ #Ciberseguridad #VPN #ShaquilleONeal
  • Grandes tecnológicas lanzan Open Secure AI Alliance

    NVIDIA ha reunido a algunas de las mayores empresas tecnológicas del mundo para formar la Open Secure AI Alliance. La iniciativa nace con el objetivo de mejorar la ciberseguridad y además del gigante verde incluye entre sus 27 miembros fundadores a importantes organizaciones como HPE, Red Hat, Microsoft, SpaceX, IBM, Dell o la Fundación Linux.
    «La Alianza de IA Segura Abierta, basándose en el liderazgo de la iniciativa Akrites de la Fundación Linux y el trabajo de la comunidad OpenSSF, trabajará para corregir y divulgar vulnerabilidades utilizando tecnologías abiertas», explican desde NVIDIA en el anuncio.
    El grupo argumenta que, para defenderse mejor de los ataques en la era de los modelos de IA como el Mythos 5 de Anthropic, los investigadores de seguridad necesitan acceso tanto a modelos de código abierto como a modelos de código cerrado. Como ejemplo clave, NVIDIA citó el reciente ataque malicioso de OpenAI contra Hugging Face. Ésta intentó inicialmente utilizar modelos comerciales de código cerrado para detectar y repeler el ataque, pero sus solicitudes activaron las medidas de seguridad y fueron rechazadas. Posteriormente, recurrió a modelos de código abierto y logró detener ...
    Grandes tecnológicas lanzan Open Secure AI Alliance NVIDIA ha reunido a algunas de las mayores empresas tecnológicas del mundo para formar la Open Secure AI Alliance. La iniciativa nace con el objetivo de mejorar la ciberseguridad y además del gigante verde incluye entre sus 27 miembros fundadores a importantes organizaciones como HPE, Red Hat, Microsoft, SpaceX, IBM, Dell o la Fundación Linux. «La Alianza de IA Segura Abierta, basándose en el liderazgo de la iniciativa Akrites de la Fundación Linux y el trabajo de la comunidad OpenSSF, trabajará para corregir y divulgar vulnerabilidades utilizando tecnologías abiertas», explican desde NVIDIA en el anuncio. El grupo argumenta que, para defenderse mejor de los ataques en la era de los modelos de IA como el Mythos 5 de Anthropic, los investigadores de seguridad necesitan acceso tanto a modelos de código abierto como a modelos de código cerrado. Como ejemplo clave, NVIDIA citó el reciente ataque malicioso de OpenAI contra Hugging Face. Ésta intentó inicialmente utilizar modelos comerciales de código cerrado para detectar y repeler el ataque, pero sus solicitudes activaron las medidas de seguridad y fueron rechazadas. Posteriormente, recurrió a modelos de código abierto y logró detener ...
  • Proyecto ‘Perception’, la iniciativa de Microsoft para reforzar la seguridad en la era de la IA

    Microsoft ha presentado el Project Perception, un sistema de seguridad basado en agentes de IA que coordina tres clases diferentes de ellos en un ciclo continuo: agentes del equipo rojo que detectan vulnerabilidades antes que los atacantes, agentes del equipo azul que investigan y evalúan qué riesgos son relevantes, y agentes del equipo verde que refuerzan las defensas en todo el entorno.
    Microsoft lo describe como una «una nueva plataforma cibernética» diseñada para un mundo donde los ataques impulsados ??por IA se mueven más rápido de lo que los defensores humanos pueden responder. El sistema estará disponible en versión preliminar pública a partir del 3 de agosto.
    La necesidad de iniciativas como el Project Perception
    La ciberseguridad en la era de la IA sigue siendo un tema de candente actualidad y esta semana estamos teniendo una buena muestra. Si ayer nos hicimos eco del lanzamiento de la iniciativa de ciberdefensa, Open Secure AI Alliance, en la que participan casi una treintena de grandes empresas (Microsoft incluida), hoy revisamos la plataforma específica que la firma de Redmond ha presentado.
    Hayete Gallot, vicepresidenta ejecutiva de Microsoft Security, explica que «las...
    Proyecto ‘Perception’, la iniciativa de Microsoft para reforzar la seguridad en la era de la IA Microsoft ha presentado el Project Perception, un sistema de seguridad basado en agentes de IA que coordina tres clases diferentes de ellos en un ciclo continuo: agentes del equipo rojo que detectan vulnerabilidades antes que los atacantes, agentes del equipo azul que investigan y evalúan qué riesgos son relevantes, y agentes del equipo verde que refuerzan las defensas en todo el entorno. Microsoft lo describe como una «una nueva plataforma cibernética» diseñada para un mundo donde los ataques impulsados ??por IA se mueven más rápido de lo que los defensores humanos pueden responder. El sistema estará disponible en versión preliminar pública a partir del 3 de agosto. La necesidad de iniciativas como el Project Perception La ciberseguridad en la era de la IA sigue siendo un tema de candente actualidad y esta semana estamos teniendo una buena muestra. Si ayer nos hicimos eco del lanzamiento de la iniciativa de ciberdefensa, Open Secure AI Alliance, en la que participan casi una treintena de grandes empresas (Microsoft incluida), hoy revisamos la plataforma específica que la firma de Redmond ha presentado. Hayete Gallot, vicepresidenta ejecutiva de Microsoft Security, explica que «las...
  • El modelo OpenAI Astra alarma a los expertos en seguridad de la IA

    El nuevo modelo Astra de OpenAI utilizará una técnica de razonamiento denominada «profundidad recurrente», que le permitirá operar al margen del pensamiento secuencial que caracteriza a la mayoría de los modelos de razonamiento de inteligencia artificial.
    Esta técnica, también llamada «recurrencia opaca», dificultará el seguimiento de la cadena de pensamiento del modelo y aunque su uso será limitado, su aparición ha generado importantes preocupaciones entre los expertos en seguridad de la IA, que ha recogido The Information.
    Y es que la seguridad de la IA (que incluye tanto la ciberseguridad como el control de la misma) sigue siendo una de las grandes cuestiones pendientes de resolver para el despliegue global de las tecnologías de inteligencia artificial. El nuevo modelo Astra de OpenAI no es el primero que preocupa al sector de la seguridad y hace unos meses vimos como Anthropic tuvo que lanzar el Proyecto Glasswing ya que según reconoció, su modelo cibernético de IA más potente era demasiado peligroso para lanzarlo públicamente.
    ¿Qué ocurre con el Astra de OpenAI?
    En circunstancias normales, la cadena de pensamiento de un modelo de razonamiento proporciona los pasos secuenciales...
    El modelo OpenAI Astra alarma a los expertos en seguridad de la IA El nuevo modelo Astra de OpenAI utilizará una técnica de razonamiento denominada «profundidad recurrente», que le permitirá operar al margen del pensamiento secuencial que caracteriza a la mayoría de los modelos de razonamiento de inteligencia artificial. Esta técnica, también llamada «recurrencia opaca», dificultará el seguimiento de la cadena de pensamiento del modelo y aunque su uso será limitado, su aparición ha generado importantes preocupaciones entre los expertos en seguridad de la IA, que ha recogido The Information. Y es que la seguridad de la IA (que incluye tanto la ciberseguridad como el control de la misma) sigue siendo una de las grandes cuestiones pendientes de resolver para el despliegue global de las tecnologías de inteligencia artificial. El nuevo modelo Astra de OpenAI no es el primero que preocupa al sector de la seguridad y hace unos meses vimos como Anthropic tuvo que lanzar el Proyecto Glasswing ya que según reconoció, su modelo cibernético de IA más potente era demasiado peligroso para lanzarlo públicamente. ¿Qué ocurre con el Astra de OpenAI? En circunstancias normales, la cadena de pensamiento de un modelo de razonamiento proporciona los pasos secuenciales...
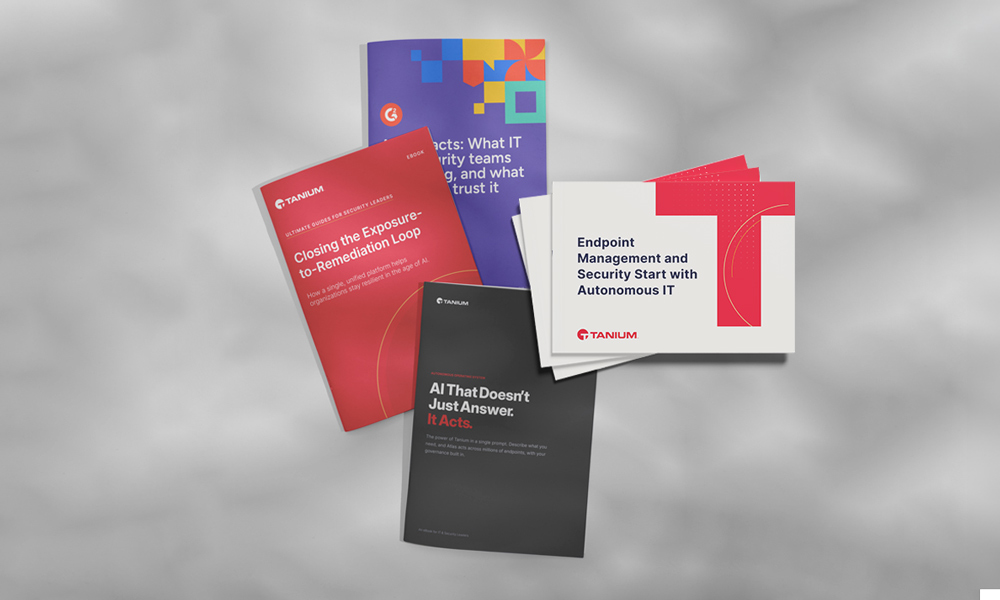
  • ¿Te quita el sueño la ciberseguridad de tu empresa? ebook gratuito

    La velocidad, escala y sofisticación de los ataques actuales han hecho que las herramientas tradicionales ya no sirvan. Los criminales usan sistemas automatizados apoyados por Inteligencia Artificial para poner a prueba la ciberseguridad de las empresas con ataques más rápidos y dirigidos, que se adaptan y son muy difíciles de detectar.
    Ciberamenazas más frecuentes que amenazan entornos de TI con poca visibilidad
    A medida que los entornos crecen y las herramientas se multiplican, las lagunas de visibilidad siguen ampliándose, y esto ya no es solo un problema del equipo de seguridad. Casi la mitad de los sistemas comprometidos que contienen credenciales corporativas no están gestionados (Verizon 2025 DBIR), y el tiempo medio que tardan los atacantes en aprovechar una vulnerabilidad se ha reducido ahora a 7 días.

    Si tu equipo sigue trabajando con hojas de cálculo, análisis obsoletos y un ecosistema de herramientas puntuales, tienes que repensar tu forma de actuar, ya que la Inteligencia Artificial ha cambiado las reglas en ambos lados, tanto en el ciberataque como en la ciberdefensa.
    ¿Cuál es la solución?
    Con Tanium Atlas los equipos de TI pueden describir lo que necesitan y la IA i...
    ¿Te quita el sueño la ciberseguridad de tu empresa? ebook gratuito La velocidad, escala y sofisticación de los ataques actuales han hecho que las herramientas tradicionales ya no sirvan. Los criminales usan sistemas automatizados apoyados por Inteligencia Artificial para poner a prueba la ciberseguridad de las empresas con ataques más rápidos y dirigidos, que se adaptan y son muy difíciles de detectar. Ciberamenazas más frecuentes que amenazan entornos de TI con poca visibilidad A medida que los entornos crecen y las herramientas se multiplican, las lagunas de visibilidad siguen ampliándose, y esto ya no es solo un problema del equipo de seguridad. Casi la mitad de los sistemas comprometidos que contienen credenciales corporativas no están gestionados (Verizon 2025 DBIR), y el tiempo medio que tardan los atacantes en aprovechar una vulnerabilidad se ha reducido ahora a 7 días. Si tu equipo sigue trabajando con hojas de cálculo, análisis obsoletos y un ecosistema de herramientas puntuales, tienes que repensar tu forma de actuar, ya que la Inteligencia Artificial ha cambiado las reglas en ambos lados, tanto en el ciberataque como en la ciberdefensa. ¿Cuál es la solución? Con Tanium Atlas los equipos de TI pueden describir lo que necesitan y la IA i...
You are browsing offline. Cached feeds available.